Selasa, 13 November 2018

Subneting


Subnetting adalah proses memecah suatu IP jaringan ke sub jaringan yang lebih kecil yang disebut "subnet." Setiap subnet deskripsi non-fisik (atau ID) untuk jaringan-sub fisik (biasanya jaringan beralih dari host yang mengandung satu router -router dalam jaringan multi).

Mengapa harus melakukan subnetting? Ada beberapa alasan mengapa kita perlu melakukan subnetting, diantaranya adalah sebagai berikut:
  • Untuk mengefisienkan alokasi IP Address dalam sebuah jaringan supaya bisa memaksimalkan penggunaan IP Address.
  • Mengatasi masalah perbedaan hardware dan media fisik yang digunakan daam suatu network, karena Router IP hanya dapat mengintegrasikan berbagai network dengan media fisik yang berbeda jika setiap network memiliki address network yang unik.
  • Meningkatkan security dan mengurangi terjadinya kongesti akibat terlalu banyaknya host dalam suatu network.
Penghitungan subnetting bisa dilakukan dengan dua cara yaitu binary yang relatif lambat dan cara khusus yang lebih cepat. Penulisan IP address umumnya adalah dengan 192.168.1.2. Namun adakalanya ditulis dengan 192.168.1.2/24. Penjelasanya adalah bahwa IP address 192.168.1.2 dengan subnet mask 255.255.255.0. Kenapa bisa seperti ?maksud /24 diambil dari penghitungan bahwa 24 bit subnet mask diselubung dengan binari 1. Atau dengan kata lain, subnet masknya adalah: 11111111.11111111.11111111.00000000 (255.255.255.0). Konsep ini yang disebut dengan CIDR (Classless Inter-Domain Routing) yang diperkenalkan pertama kali tahun 1992 oleh IEFT. 

IP private

IP Private 
IP Private adalah IP yang bersifat pribadi dan lokal, lokal maksudnya IP ini hanya digunakan sebagai identifikasi komputer pada jaringan tertutup yang bersifat pribadi. IP private ini tidak bisa digunakan untuk mengakses jaringan internet karena pada umumnya IP private di seragamkan nilai awalnya agar sesama komputer di jaringan tersebut dapat saling berhubungan. Contoh IP lokal yang sering digunakan adalah IP 192.16x.x.xxx (kelas C).
Kelebihan :
  • Untuk masalah security, IP private cukup terproteksi sebab tidak berhubungan langsung dengan IP eksternal / umum, sehingga sulit untuk diserang para hacker.
  • Mengurangi biaya registrasi alamat IP, dengan cara membiarkan para pelanggan memakai alamat IP yang tidak terdaftar secara internal melalui suatu terjemahan ke sejumlah kecil alamat IP yang terdaftar secara eksternal.
Kekurangan :
  • Tidak dapat terkoneksi dengan internet tanpa menggunakan proxy server khusus, dan perlu ditranslasikan dengan NAT (Network Address Translator).
Sebuah alamat IP dianggap pribadi jika nomor IP termasuk dalam salah satu rentang alamat IP untuk jaringan pribadi seperti Local Area Network (LAN). Internet Assigned Numbers Authority (IANA) telah mereservd tiga blok berikut ruang alamat IP untuk jaringan pribadi (jaringan lokal):
Contoh ip private:
10.0.0.0 – 10.255.255.255 (Total Addresses: 16,777,216)
172.16.0.0 – 172.31.255.255 (Total Addresses: 1,048,576)
192.168.0.0 – 192.168.255.255 (Total Addresses: 65,536)

Pengertian IP Public

Pengertian IP Public 

IP Public 
Sebuah alamat IP publik yang ditugaskan untuk setiap komputer yang terhubung pada internet dimana setiap IP adalah unik. Maka akan tidak bisa ada dua komputer dengan alamat IP publik yang sama dalam seluruh Internet. Skema pengalamatan memungkinkan komputer untuk “menemukan satu sama lain” dan melakukan pertukaran informasi. Pengguna tidak memiliki kontrol atas alamat IP (publik) yang diberikan ke komputer. Alamat IP publik ditugaskan untuk komputer oleh Internet Service Provider secara langsung setelah komputer terhubung ke gateway Internet.

Kelebihan :
  • Dapat dikenali dalam Internet dengan mudah, sebab langsung terhubung dengan Internet tanpa perlu membutuhkan proxy tertentu, server khusus, atau ditranslasikan leewat NAT.
Kekurangan :
  • Tingkat security yang lemah dan rentan diserang hacker, sebab IP ini akan diberikan sebagai alamat umum dan langsung terhubung ke Internet.
  • Biaya registrasi yang mahal, sebab merupakan alamat IP eksternal dan seperti kita tahu bahwa IP eksternal atau public sangat terbatas ketersediannya.
Contoh ip public:
210.123.123.123
118.123.17.1

Kamis, 18 Oktober 2018

Perbedaan Native Vlan Dan Default Vlan

Perbedaan Native Vlan Dan Default Vlan

Pada materi ujian JNCIS-Enterprise, terdapat banyak sekali soal tentang STP, RSTP & MSTP. Dari sekian banyak soal tersebut ada pertanyaan seperti berikut :
“By default, which VLAN ID is associated with the VLAN on EX Series switches?”
Dari pertanyaan diatas ada yang perlu digarisbawahi, “By default..”. Selama ini yang kita dengar tentang vlan ada 2 istilah yang sering diucapkan baik itu Cisco maupun Juniper. Istilah tersebut adalah “Default & Native Vlan”. Beberapa tahun lalu ketika saya bertanya kepada seorang ‘CCNP’ tentang native vlan, dia menjawab :
“Native vlan…ya vlan default itu.. Kalau di cisco ya vlan 1 itu lho..”.
Setelah itu saya sempat bingung apa bedanya antara default vlan dan native vlan, ternyata ketika saya membaca beberapa ebook Juniper terdapat perbedaan yang mencolok antara default vlan dan native vlan. Kutipannya dapat dilihat seperti dibawah ini :
Native Vlan
Native Vlan
Default Vlan
Default Vlan
  • Native VLAN
Merupakan vlan yang didesain untuk mensupport switch ‘jadul’ yang tidak mensupport tagging .1Q. Cisco membuat pernyataan tentang native vlan seperti dibawah ini :
“Native VLAN adalah VLAN yang akan dikembalikan kepada suatu port apabila tidak dalam bentuk trunking dan untagged VLAN pada konfigurasi 802.1Q trunk”. 
  • Default VLAN
“Default VLAN merupakan vlan yang digambarkan sebagai konfigurasi factory-default VLAN dan bukan merupakan bagian dari vlan standard. Contohnya vlan 0”.
  • VLAN Tagging
“VLAN Tagging merupakan vlan yang sudah ditandai (ditagging) pada paket headernya sehingga diizinkan untuk melewati suatu port trunking/port tertentu”.

Basic Idea of VLAN

Basic Idea of VLAN

Untuk mengendalikan broadcast domain tersebut (ini hanya salah satu mengapa VLAN digunakan), maka penyelesaian masalah yang dilakukan pada perusahaan tersebut adalah melakukan segmentasi jaringan dengan menggunakan switch. Karena memiliki 3 divisi, maka pengelola jaringan berinisiatif untuk menggunakan 3 switch, masing-masing 1 (satu) switch untuk setiap divisi. Dengan terpisah kedalam beberapa switch, maka si pengguna NetCut tadi hanya akan bisa menyerang komputer yang berada satu switch dengan dirinya. Karena sudah menggunakan 3 switch, maka jaringan tersebut akan tersegmentasi (terpecah) menjadi 3 bagian pula, terpecah menjadi 3 broadcast domain, seperti gambar berikut ini.
vlan3

(Gambar 3)
Karena sudah terpecah menjadi 3 broadcast domain, maka router pada kantor tersebut juga harus menyediakan 3 interface yang nantinya akan digunakan setiap divisi tadi untuk menuju Internet, interface-interface tersebut juga akan digunakan untuk mengirimkan data ke divisi tetangga.
Pada gambar (3) di atas, terlihat bahwa pengelola jaringan harus menyediakan 3 unit switch, dan harus pula menyediakan 3 interface pada router. Terlihat sangat tidak efisien, dan akan menghabiskan jumlah interface pada router. Untuk meningkatkan efisiensi pada jaringan tersebut, maka teknik VLAN dapat diterapkan. Dan jika memang VLAN akan diterapkan, maka pengelola jaringan cukup hanya akan menyediakan satu unit switch dan satu interface pada router. Yang perlu diingat bahwa switch yang mampu menjalankan VLAN adalah Manageable Switch, atau switch yang dapat dikonfigurasi.
Ide dasar dari VLAN adalah membuat Switch di dalam Switch, jadi sebenarnya pada saat Anda membuat VLAN, Anda sebenarnya membuat Switch Virtual di dalam satu casing switch fisik. Jika pada contoh skenario sebelumnya terdapat 3 divisi yang ingin disegmentasi, maka pengelola jaringan cukup membuat 3 VLAN, 3 switch virtual di dalam 1 unit switch fisik, seperti terlihat pada gambar berikut ini.
 vlan4

(Gambar 4)
Gambar di atas merupakan gambar ilustrasi VLAN, tentunya Anda tidak akan dapat melihat ketiga switch virtual tadi. Yang dapat dilihat nantinya pada konfigurasi switch adalah port-port mana saja yang menjadi anggota VLAN 10, VLAN 20 dan seterusnya. Sehingga jika digambarkan ulang maka switch yang sudah memiliki VLAN tadi akan terlihat seperti gambar berikut ini.
vlan5

Rabu, 17 Oktober 2018

Terminologi VLAN

Terminologi VLAN
Berikut ini terminologi di dalam VLAN :
a. VLAN Data
VLAN Data adalah VLAN yang dikonfigurasi hanya untuk membawa data-data yang digunakan oleh user. Dipisahkan dengan lalu lintas data suara atau pun manajemen switch. Seringkali disebut dengan VLAN pengguna, User VLAN.
b. VLAN Default
Semua port switch pada awalnya menjadi anggota VLAN Default. VLAN Default untuk Switch Cisco adalah VLAN 1. VLAN 1 tidak dapat diberi nama dan tidak dapat dihapus.
c. Native VLAN
Native VLAN dikeluarkan untuk port trunking 802.1Q. port trunking 802.1Q mendukung lalu lintas jaringan yang datang dari banyak VLAN (tagged traffic) sama baiknya dengan yang datang dari sebuah VLAN (untagged traffic). Port trunking 802.1Q menempatkan untagged traffic pada Native VLAN.
d. VLAN Manajemen
VLAN Manajemen adalah VLAN yang dikonfigurasi untuk memanajemen switch. VLAN 1 akan bekerja sebagai Management VLAN jika kita tidak mendefinisikan VLAN khusus sebagai VLAN Manajemen. Kita dapat memberi IP address dan subnet mask pada VLAN Manajemen, sehingga switch dapat dikelola melalui HTTP, Telnet, SSH, atau SNMP.
e. VLAN Voice
VLAN yang dapat mendukung Voice over IP (VoIP). VLAN yang dikhusukan untuk komunikasi data suara.

VLAN pada CRS DualBoot

VLAN pada CRS DualBoot


Mikrotik dari tahun ke tahun selalu memiliki produk unggulan, saat ini produk tersebut adalah CRS Dual Boot. Apa itu CRS Dual Boot? CRS Dual Boot adalah CRS yang mempunyai dua OS, yaitu Router OS dan SwitchOS dalam satu perangkat yang sama. Saat ini, terdapat dua produk seri CRS yang sudah Dual Boot. Produk tersebut adalah Routerboard CRS326-24G-2S+RM, dan Routerboard CRS317-1G-16S+RM. Untuk detail dari produk tersebut bisa klik disini dan disini.
VLAN atau Virtual LAN adalah sebuah jaringan LAN yang secara virtual dibuat di sebuah switch. Pada switch Unmanaged, traffic akan diteruskan dari satu port ke semua port yang lain ketika ada traffic dengan domain broadcast yang sama melewati port tersebut. 
Switch Manageable, Manageable disini mempunyai arti bahwa switch tersebut mempunyai berbagai macam fitur-fitur didalamnya yang dapat kita konfigurasi sesuai dengan kebutuhan kita. 
Ada beberapa konfigurasi vlan pada Mikrotik, jika anda masih menggunakan Router dengan Router OS dibawah 6.41 bisa menggunakan langkah VLAN berdasarkan Port, dan jika anda menggunakan produk Routerboard yang sudah memiliki Router OS 6.41 bisa menggunakan langkah Konfigurasi VLAN pada ROS v6.41. 
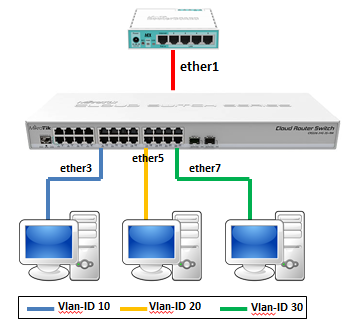
Sebagai contoh kita konfigurasi Vlan pada CRS326-24G-2S+RM dengan topologi sebagai berikut:

RB751U-2HND di interface ether1 terdapat 3 vlan-id, yaitu vlan-id=10, vlan-id=20, vlan-id=30. Kabel Ethernet dari ether1 RB751U-2HND terhubung ke ether1 switch CRS326-24G-2S+RM. PC client yang akan mengakses vlan-id 10,20, dan 30, terhubung ke ether3, ether5, dan ether7 dari CRS. 
Konfigurasi di sisi RB751U-2HND
  
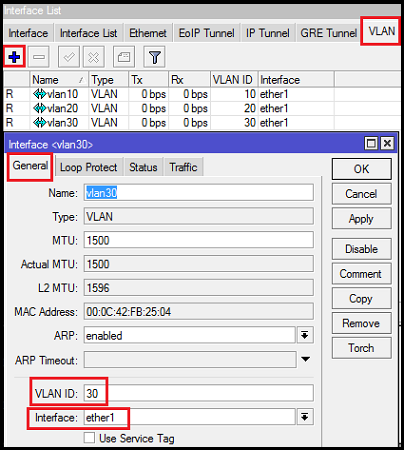
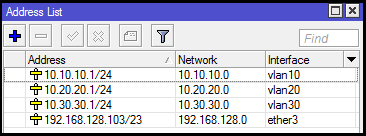
Disini kita mendefiniskan vlan-id=10, vlan-id=20 dan vlan-id=30 di interface ether1. Dan tentunya kita juga pasangkan IP di masing-masing interface vlan tersebut.
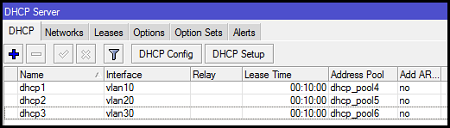
Jangan lupa juga berikan dhcp server pada tiap interface vlan. 
Konfigurasi di CRS326-24G-2S+RM 
Buat interface bridge. disini kita beri nama interface bridge1. 
    /interface bridge add name=bridge1 vlan-filtering=no
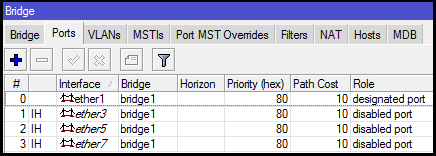
Silahkan pilih port mana saja yang akan di bridge, dan jangan lupa tentukan juga pvid nya. 

   /interface bridge port 
  add bridge=bridge1 interface=ether1 
  add bridge=bridge1 interface=ether3 pvid=10 
  add bridge=bridge1 interface=ether5 pvid=20 
  add bridge=bridge1 interface=ether7 pvid=30
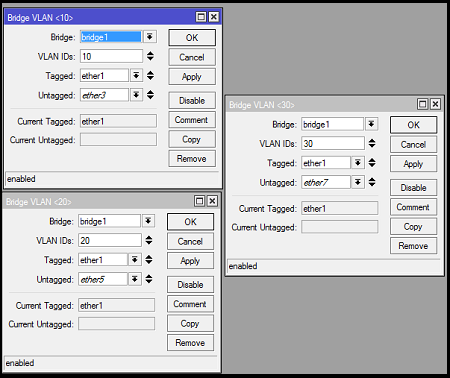
tambahkan bridge vlan, dan tentukan tagged dan untagged port di dalamnya. 
    /interface bridge vlan 
  add bridge=bridge1 tagged=ether1 untagged=ether3 vlan-ids=10 
  add bridge=bridge1 tagged=ether1 untagged=ether5 vlan-ids=20 
  add bridge=bridge1 tagged=ether1 untagged=ether7 vlan-ids=30

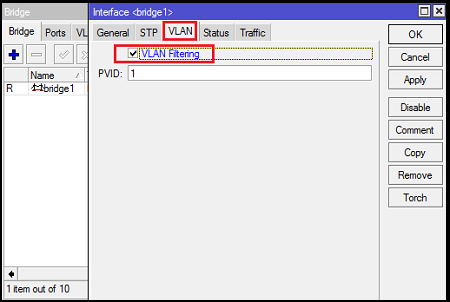
setelah semua vlan terkonfigurasi dengan benar, silahkan enable vlan filteringnya 
   /interface bridge set bridge1 vlan-filtering=yes
  
Mengganti Boot pada CRS Dual Boot 
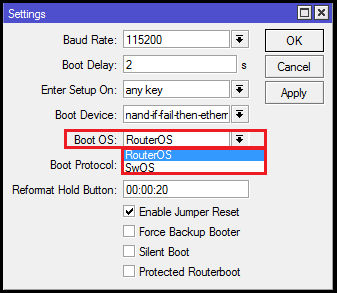
Lalu bagaimana cara mengganti boot dari Router ini? Pengaturan booting dapat dilakukan dengan winbox lalu pada menu /system-Routerboard-setting, silahkan kalian pilih sesuai kebutuhan. 
  
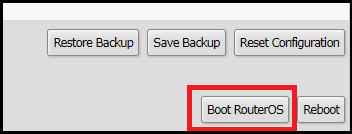
Untuk mengganti OS dari Switch ke Router OS juga tidak susah, silahkan kalian remote switch kalian lalu System-Boot RouterOS, System-Boot RouterOS ini terletak di bagian kanan bawah. 
  

Jika mengalami permasalahan pada Routerboard CRS326-24G-2S+RM, bisa melakukan troubleshooting seperti pada artikel kami sebelumnya yang berjudul Troubleshooting System pada CRS326 Series.